


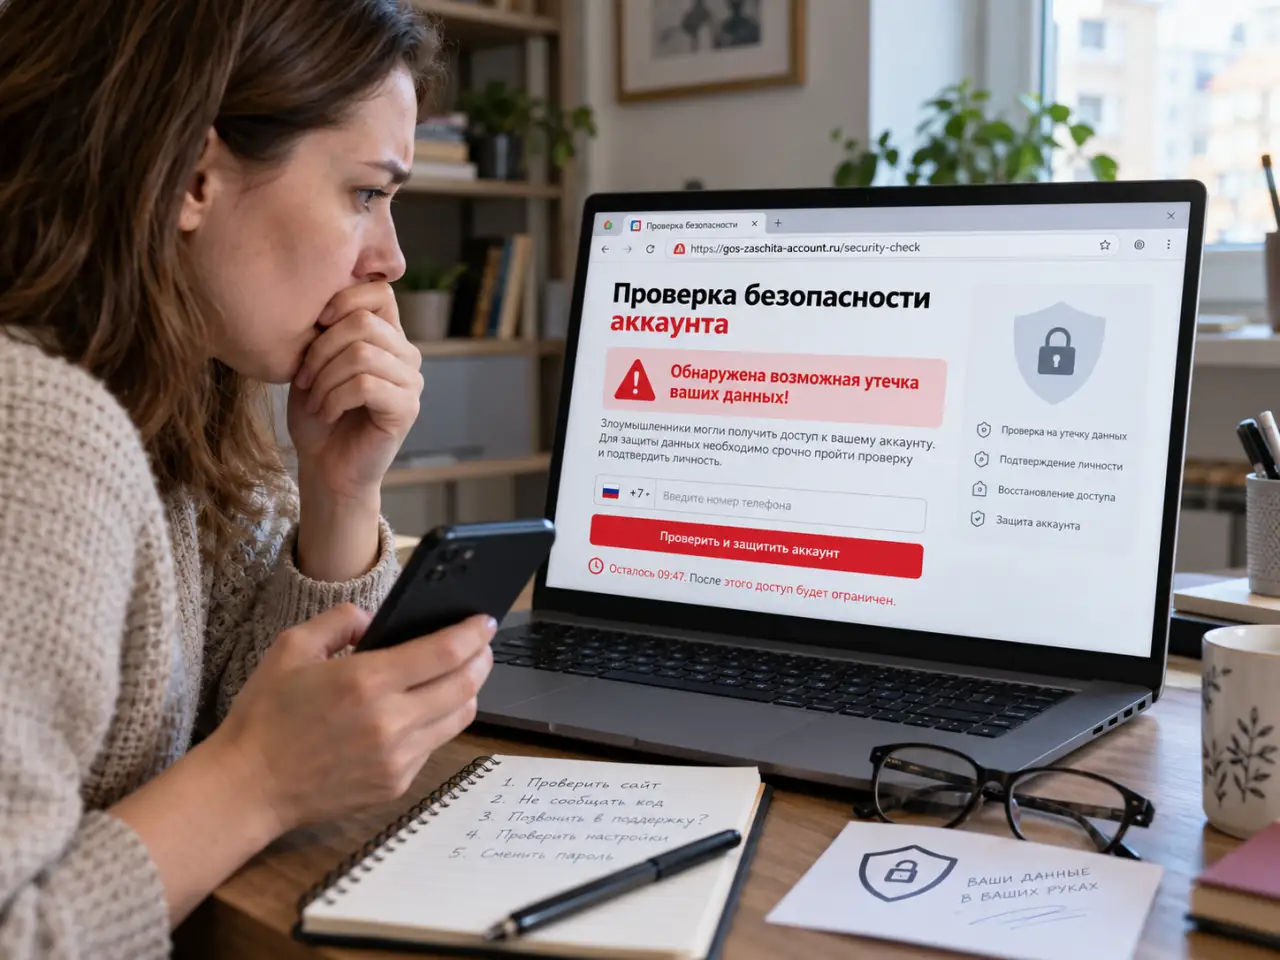
Россиян предупреждают о мошеннических сайтах, которые маскируются под государственные структуры и предлагают проверить безопасность учетной записи на Госуслугах. Один из используемых злоумышленниками вариантов названия — «Департамент цифровой защиты». Оно выглядит официально, однако такой ресурс не следует воспринимать как государственную службу только из-за названия, оформления или упоминания Госуслуг.
30 сентября МВД вновь обратило внимание на подобную схему. Пользователю предлагают провести якобы диагностику личного кабинета. После ввода номера телефона сайт демонстрирует имитацию проверки, сообщает об обнаруженной компрометации данных и может показывать пугающую информацию об оформленных доверенностях. Затем человека подталкивают к звонку по указанному номеру.
Главная особенность этой схемы — злоумышленники не пытаются сразу выманить деньги. Сначала человеку создают ощущение, что он самостоятельно обнаружил серьезную проблему с аккаунтом.
После запуска «диагностики» на поддельном сайте появляется сообщение о подозрительных действиях. Следующим шагом может стать предложение позвонить на «горячую линию». Там уже подключается социальная инженерия: человека торопят, запугивают последствиями утечки персональных данных или убеждают выполнить действия якобы для защиты учетной записи.
Сам прием появился не утром 30 сентября. Компания F6 сообщала, что еще в мае-июле 2026 года специалисты обнаружили как минимум семь подобных сайтов, созданных от имени несуществующих организаций. Среди использовавшихся названий фигурировал и «МНЦ — Департамент цифровой защиты».
Это важная деталь: мошенники могут менять адрес сайта, логотип и название «службы», сохраняя сам сценарий практически неизменным.
Первый повод насторожиться — предложение проверить безопасность Госуслуг на постороннем сайте. Для работы с учетной записью следует самостоятельно открывать официальный портал или приложение, а не переходить по ссылкам из сообщений, рекламы и неожиданных рассылок.
Второй характерный признак — искусственное нагнетание ситуации. Сообщения вроде «данные похищены», «обнаружена доверенность», «аккаунт скомпрометирован» или требование срочно связаться с определенным номером рассчитаны на то, чтобы человек перестал проверять информацию.
Наличие красивого дизайна, российского домена или защищенного HTTPS-соединения само по себе также ничего не доказывает. Современный фишинговый сайт внешне может выглядеть вполне профессионально.
Дополнительной мерой для компьютера остается техническая защита от опасных страниц и вредоносных файлов. В частности, можно использовать решения для защиты компьютера и интернет-соединения. Однако никакая программа не заменяет проверку адреса сайта и осторожность при передаче кодов подтверждения.
Если появилось подозрение на посторонний доступ, безопаснее не пользоваться ссылкой, через которую пришло предупреждение. Нужно самостоятельно открыть официальный сайт Госуслуг или приложение и проверить состояние учетной записи непосредственно там.
Стоит обратить внимание на незнакомые действия, изменения контактных данных и другие операции, которых пользователь не совершал. Если пароль мог стать известен посторонним, его необходимо заменить. Пароль не должен совпадать с тем, который используется для электронной почты, социальных сетей и других важных сервисов.
Особенно серьезная ситуация возникает, если человек уже сообщил кому-либо код из СМС или push-уведомления. Подобные коды фактически могут подтверждать вход или другое действие от имени владельца аккаунта.
❞«На самом деле это код для входа в ваш аккаунт», — пресс-служба ГУ МВД России по Краснодарскому краю.
Такой прием используется не только в истории с «Департаментом цифровой защиты». 29 сентября полиция Краснодарского края предупреждала о фальшивых домовых чатах, где человека направляли в поддельный «официальный чат-бот Госуслуг» и просили передать шестизначный код.
Сам переход на подозрительную страницу еще не означает, что учетная запись обязательно похищена. Риск становится значительно выше, если пользователь вводил логин, пароль, телефон, код подтверждения, данные банковской карты либо скачивал предложенные сайтом файлы.
Если вводились учетные данные, пароль следует заменить через официальный ресурс. Если на странице скачивался или запускался файл, устройство разумно проверить средствами компьютерной безопасности. Для постоянной защиты от вредоносного ПО и части фишинговых угроз можно дополнительно рассмотреть программы комплексной защиты устройств.
Если мошенникам был передан банковский код или реквизиты карты, действовать необходимо уже через официальный номер банка, указанный в приложении или на самой карте, а не по телефону, который сообщил собеседник.
Преступники все чаще строят длинные сценарии, в которых разные участники изображают сотрудников организаций, государственных сервисов или правоохранительных органов. Накануне МВД также сообщало о схеме с визовыми центрами: злоумышленники представлялись сотрудниками посольств, получали СМС-код, после чего второй собеседник сообщал о якобы взломанных Госуслугах и пытался убедить человека перевести деньги на «безопасный счет».
Поэтому ориентироваться только на легенду звонящего уже недостаточно. Названия ведомств, должности и даже знание некоторых персональных данных не подтверждают личность собеседника.
Полезно также поддерживать компьютер и смартфон в актуальном состоянии, своевременно устанавливать обновления и использовать защитное ПО. Инструменты интернет-безопасности способны закрыть часть технических рисков, но главным правилом остается простое действие: не передавать посторонним пароли и одноразовые коды.
История с «Департаментом цифровой защиты» показывает, как меняется интернет-мошенничество. Поддельный сайт сегодня может не требовать деньги и даже не копировать Госуслуги напрямую. Его задача — убедить человека, что опасность уже существует, а затем направить к мошеннику под видом того, кто способен эту опасность устранить.
Поэтому при любом сообщении о взломе лучше самостоятельно открыть официальный сервис и проверить информацию там. Если «специалист» требует срочно назвать код, установить программу, позвонить на определенный номер или перевести деньги для их защиты, разговор следует прекратить и проверить ситуацию через официальные каналы.


У новости пока нет комментариев, станьте первыми кто оставит свой комментарий