


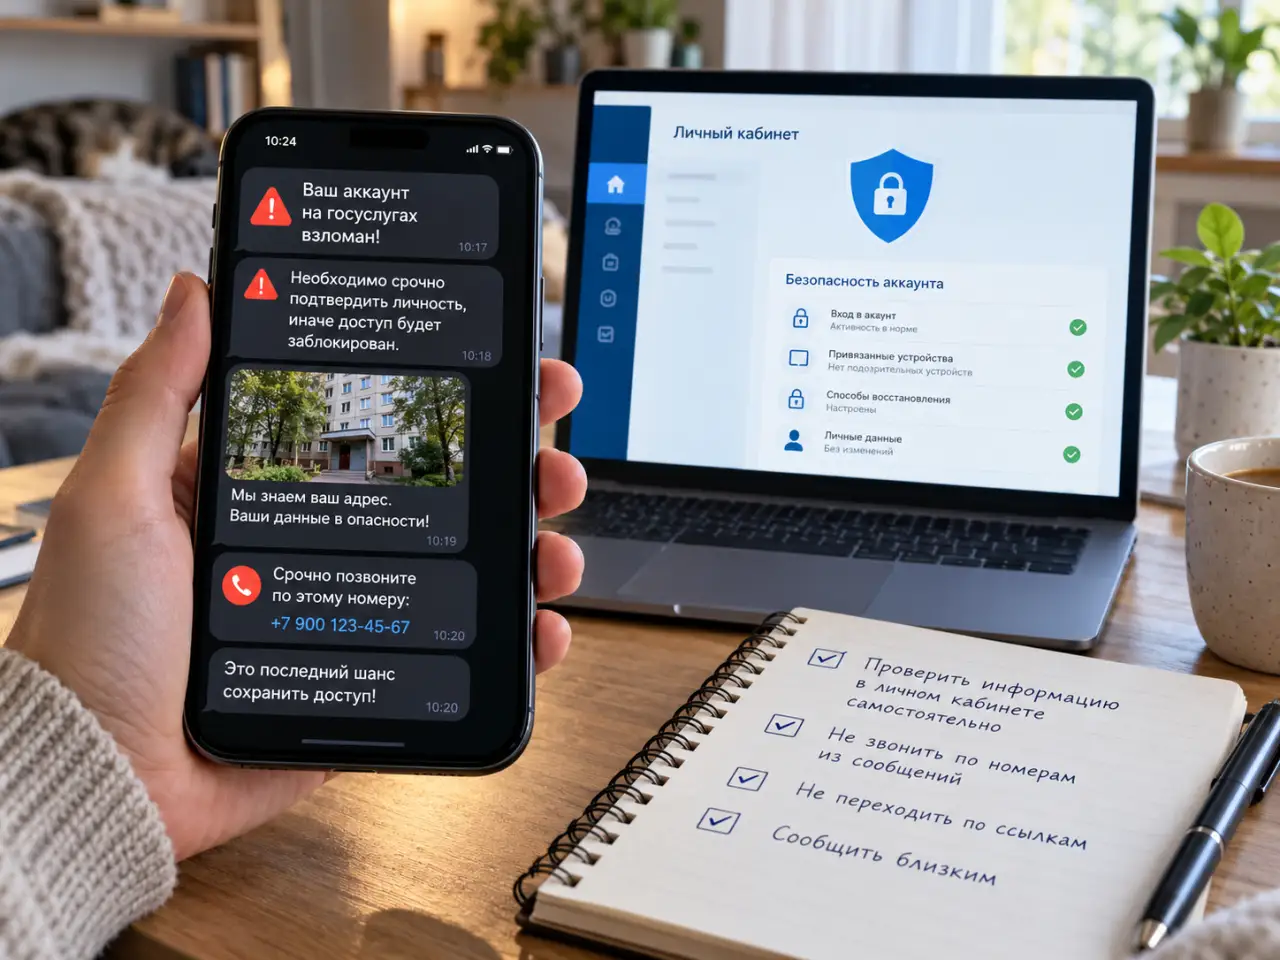
Сообщение о том, что аккаунт на Госуслугах якобы взломан, кредит уже оформлен или полученный ранее код использовали мошенники, способно заставить человека действовать импульсивно. Именно на это и рассчитывают злоумышленники: вместо проверки информации через официальный сервис жертву пытаются заставить перейти по ссылке или позвонить по указанному номеру.
Новый повод обратить внимание на такую тактику появился после публикации компании F6 от 23 сентября 2026 года. Специалисты описали схему FakeHack, при которой мошенники создают впечатление уже произошедшего взлома. Атаки такого типа, по данным исследователей, наблюдались как минимум с конца августа.
Главная особенность подобных атак заключается в имитации чрезвычайной ситуации. Пользователю могут последовательно писать разные аккаунты: один сообщает о проблемах с государственным сервисом, другой изображает злоумышленника, а третий предлагает срочно связаться со «службой безопасности».
Само наличие в сообщении имени, номера телефона или других известных отправителю сведений не подтверждает взлом Госуслуг. Даже фотография дома или подъезда, отправленная для устрашения, не является доказательством доступа к государственному аккаунту.
Проверять ситуацию следует независимо от полученного сообщения. Необходимо самостоятельно открыть официальное приложение или вручную перейти на привычный адрес сервиса, проверить уведомления, данные профиля и активность аккаунта. Использовать для этого ссылку из тревожного сообщения не следует.
Наиболее рискованное действие — звонок по номеру, который сам отправитель представил как телефон поддержки, полиции, банка или другого ведомства. Такой контакт фактически переводит человека на следующий этап мошеннического сценария.
Не стоит также сообщать коды из SMS, данные банковской карты, пароль от Госуслуг или устанавливать программы по просьбе собеседника. Сотрудникам официальных сервисов не требуется получать от пользователя пароль или одноразовый код для «отмены взлома».
Отдельная опасность связана с фишинговыми ссылками. Они могут вести на страницу, внешне похожую на настоящий сайт, где предлагается заново войти в аккаунт. Для дополнительной проверки подозрительных ссылок существуют инструменты мобильной защиты. Например, можно ознакомиться с средствами защиты от фишинговых ссылок. Однако антивирус не заменяет самостоятельную проверку через официальный сервис.
Сам по себе переход и ввод логина, пароля или кода — разные по риску ситуации. Если страница была открыта, но никаких данных пользователь не вводил и файлы не устанавливал, достаточно закрыть её и не продолжать взаимодействие.
Если на подозрительном сайте были введены данные для входа, пароль следует изменить через самостоятельно открытые Госуслуги. Одновременно имеет смысл проверить доступные сведения о входах и защиту аккаунта.
Если мошенникам был передан одноразовый код, банковские реквизиты или другие чувствительные данные, действовать нужно быстрее. Помимо защиты государственного аккаунта следует проверить связанные сервисы, а при передаче банковских данных связаться с банком по официальному номеру.
Необычная деталь схемы FakeHack — психологическое давление. Получателю могут отправить фотографию его дома или другую информацию, которая создаёт ощущение наблюдения.
Такие сведения сами по себе не доказывают доступ к телефону или Госуслугам. Часть информации можно получить из открытых источников, утечек данных и других баз. Цель подобного сообщения — заставить человека поверить, что злоумышленник контролирует ситуацию, и вынудить выполнить дальнейшие инструкции.
Именно поэтому после такого сообщения полезнее не спорить с отправителем, а прекратить общение и проверить важные аккаунты самостоятельно.
Основной способ защиты заключается не в попытке распознать каждую новую легенду мошенников, а в одинаковой реакции на тревожные сообщения. Не переходить по присланным ссылкам, не звонить по указанным номерам и проверять информацию через самостоятельно открытые официальные сервисы.
Дополнительным уровнем защиты может стать фильтрация опасных страниц и ссылок. Один из вариантов — инструменты защиты Kaspersky, способные проверять ссылки в сообщениях при поддерживаемых условиях. Но никакая программа не может полностью защитить от психологического давления или гарантировать безопасность аккаунта, если пользователь самостоятельно передаст мошеннику код подтверждения.
Если сообщение утверждает, что Госуслуги уже взломаны, первым действием должна быть не попытка срочно «спасти» аккаунт по инструкции отправителя, а независимая проверка. Чем сильнее собеседник торопит, пугает последствиями и требует немедленно перейти по ссылке или кому-то позвонить, тем важнее прекратить контакт и проверить всё через официальные каналы.



У новости пока нет комментариев, станьте первыми кто оставит свой комментарий