


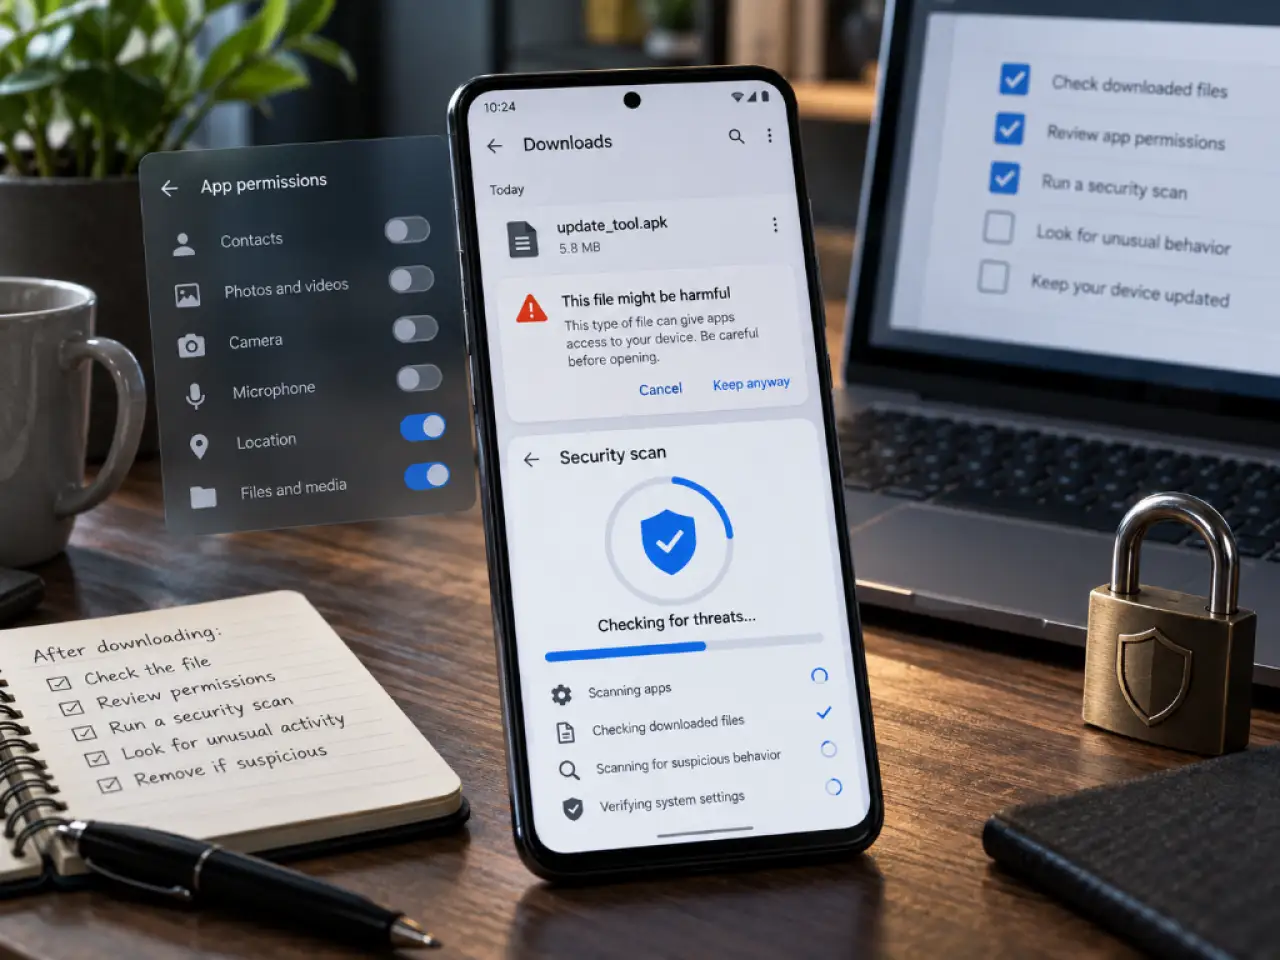
Подозрительный файл на смартфоне сам по себе ещё не означает заражение. Для Android особенно важно различать два действия: файл мог быть просто скачан или пользователь действительно установил приложение и выдал ему дополнительные разрешения. Именно второй сценарий обычно несёт заметно больший риск.
Повод вновь обратить внимание на эту проблему появился после исследования компании F6, опубликованного 24 сентября 2026 года. Специалисты сообщили о распространении Android-трояна RedWing под видом приложений и медиафайлов. По оценке F6, с середины июля до середины сентября число скомпрометированных устройств в России превысило 10 тысяч. Исследователи также описали возможности трояна по удалённому управлению устройством, перехвату данных и использованию камеры и микрофона.
Если файл оказался в папке загрузок, но пользователь его не открывал и не устанавливал, ситуация обычно менее опасна. Подозрительный APK следует удалить, после чего проверить папку загрузок и убедиться, что неизвестное приложение не появилось в списке установленных программ.
Дополнительно стоит проверить, каким приложениям разрешена установка из неизвестных источников. Если браузеру, мессенджеру или файловому менеджеру такое разрешение не требуется постоянно, его лучше отключить.
После этого можно провести проверку устройства средствами мобильной защиты. Один из вариантов — проверить инструменты защиты Android. При этом наличие антивируса не отменяет необходимость самостоятельно проверить разрешения и список приложений.
Риск становится выше, если APK был установлен, особенно если после запуска приложение просило доступ к специальным возможностям Android, SMS, звонкам, уведомлениям, камере, микрофону или отображению поверх других окон.
В таком случае сначала стоит прекратить использование банковских приложений и других сервисов, где вводятся важные пароли. Затем нужно открыть настройки Android, найти подозрительную программу и проверить выданные ей разрешения.
Особое внимание следует уделить разделу специальных возможностей. Вредоносные программы нередко пытаются получить расширенный доступ к управлению смартфоном. Если неизвестному приложению предоставлены такие права, их необходимо отключить до удаления программы.
После этого стоит запустить полную проверку устройства. Для дополнительного контроля можно использовать защиту для Android от Kaspersky, однако нельзя считать, что любой конкретный продукт гарантированно удалит именно RedWing или любую новую угрозу без подтверждённых результатов проверки конкретного образца.
Насторожить должны неизвестные приложения, самостоятельно появившиеся разрешения, необычная работа экрана, неожиданное включение камеры или микрофона, странные уведомления и окна поверх банковских приложений.
В исследовании F6 для RedWing описаны более серьёзные возможности: перехват вводимых данных, удалённое управление смартфоном, просмотр экрана и использование камеры и микрофона. Поэтому после установки подозрительного APK проблему не стоит сводить только к удалению самого файла.
Если на устройстве после установки неизвестной программы вводились пароли, PIN-коды или данные банковских приложений, разумно сменить важные пароли с другого, заведомо безопасного устройства.
Если подозрительная программа получила расширенные права или пользователь вводил после её установки данные банковских и почтовых аккаунтов, желательно проверить историю входов и завершить неизвестные сессии.
Пароли лучше менять не с потенциально заражённого телефона, а с другого устройства. В первую очередь это касается основной электронной почты, банковских сервисов и аккаунтов, через которые можно восстановить доступ к другим приложениям.
При обнаружении неизвестных банковских операций необходимо сразу связаться с банком. Если же признаков компрометации нет, после удаления подозрительного приложения полезно ещё раз проверить устройство средствами мобильной защиты и установить доступные обновления Android.
Главный принцип здесь остаётся актуальным независимо от названия конкретного трояна: случайно скачанный файл и установленное приложение с расширенными разрешениями — это разные уровни риска. Чем раньше пользователь проверит установленные программы, разрешения и свои аккаунты, тем меньше вероятность, что подозрительный файл превратится в серьёзную проблему.



У новости пока нет комментариев, станьте первыми кто оставит свой комментарий